- Accueil
- Warden Liaison
Warden Liaison
Qui accède à quoi,en temps réel.
Warden Liaison est une solution de sécurité qui donne une vue en temps réel de la gestion des accès. Chaque action porte un utilisateur ou un agent, un groupe de sécurité et un rôle.
Conçu pour les grandes équipes. À la portée de tous.
- Accès en direct
- Groupes et rôles
- Coffre d’identifiants
- Gestionnaire d’API
- Clés de sécurité matérielles
- Hébergé au Canada

Console Warden Liaison, écran Accès en direct. Données d’exemple.
Le problème
Les accès se multiplient plus vite qu’on ne les suit.
Plus une équipe grandit, plus les mots de passe, les clés d’API et les portails se multiplient. Sans vue d’ensemble, personne ne peut dire qui a accès à quoi, ni qui a fait quoi.
Des identifiants partagés
Des mots de passe circulent par courriel, par messagerie ou dans des tableurs. Quand une personne quitte l’équipe, on ne sait plus ce qu’elle connaît.
Des portails sans API
Plusieurs fournisseurs n’offrent qu’un portail web. Les tâches répétitives s’y font à la main, souvent avec un compte partagé.
Aucune trace claire
Quand une facture est téléchargée ou un paramètre modifié, il est difficile de savoir qui l’a fait, à quel titre et avec quelle autorisation.
Accès en direct
Chaque événement porte un groupe et un rôle.
Le fil d’accès montre en direct qui, utilisateur ou agent, accède à quel portail, identifiant ou API. Chaque événement indique le groupe de sécurité et le rôle de la personne ou de l’agent.
- Utilisateur ou agent, portail, identifiant ou API
- Groupe de sécurité et rôle sur chaque événement
- Approbations visibles dans le fil
- Révocation instantanée depuis la console
- Événements de clé de sécurité matérielle
- Journal d’audit de chaque action
Accès en direct
Exemple illustratif. Noms et actions fictifs.
Groupes de sécurité et rôles
Des droits clairs, par groupe et par rôle.
Chaque personne et chaque agent appartient à un groupe de sécurité et reçoit un rôle. Les droits suivent le rôle, pas la mémoire de quelqu’un.
Rôles
- AdministrateurConfigure les groupes, les rôles, le coffre et les API.
- ApprobateurApprouve ou refuse les demandes d’accès et les actions sensibles.
- OpérateurUtilise les portails et les identifiants permis par son groupe.
- Lecture seuleConsulte le fil et le journal, sans rien modifier.
- AgentExécute des tâches définies sur des portails nommés, dans un périmètre fixé.
Exemples de groupes
- Finance
- Opérations
- TI
- Direction
- Agents automatisés
Les groupes sont définis avec vous, selon votre organisation.
- ApprobationsUne action sensible attend l’accord d’un approbateur.
- Révocation instantanéeUn accès, une session ou une clé se retire en un geste.
- SSOConnexion avec le fournisseur d’identité de votre organisation.
- Journal d’auditChaque action est conservée avec son auteur, son groupe et son rôle.
Authentification physique
Une clé physique pour les gestes qui comptent.
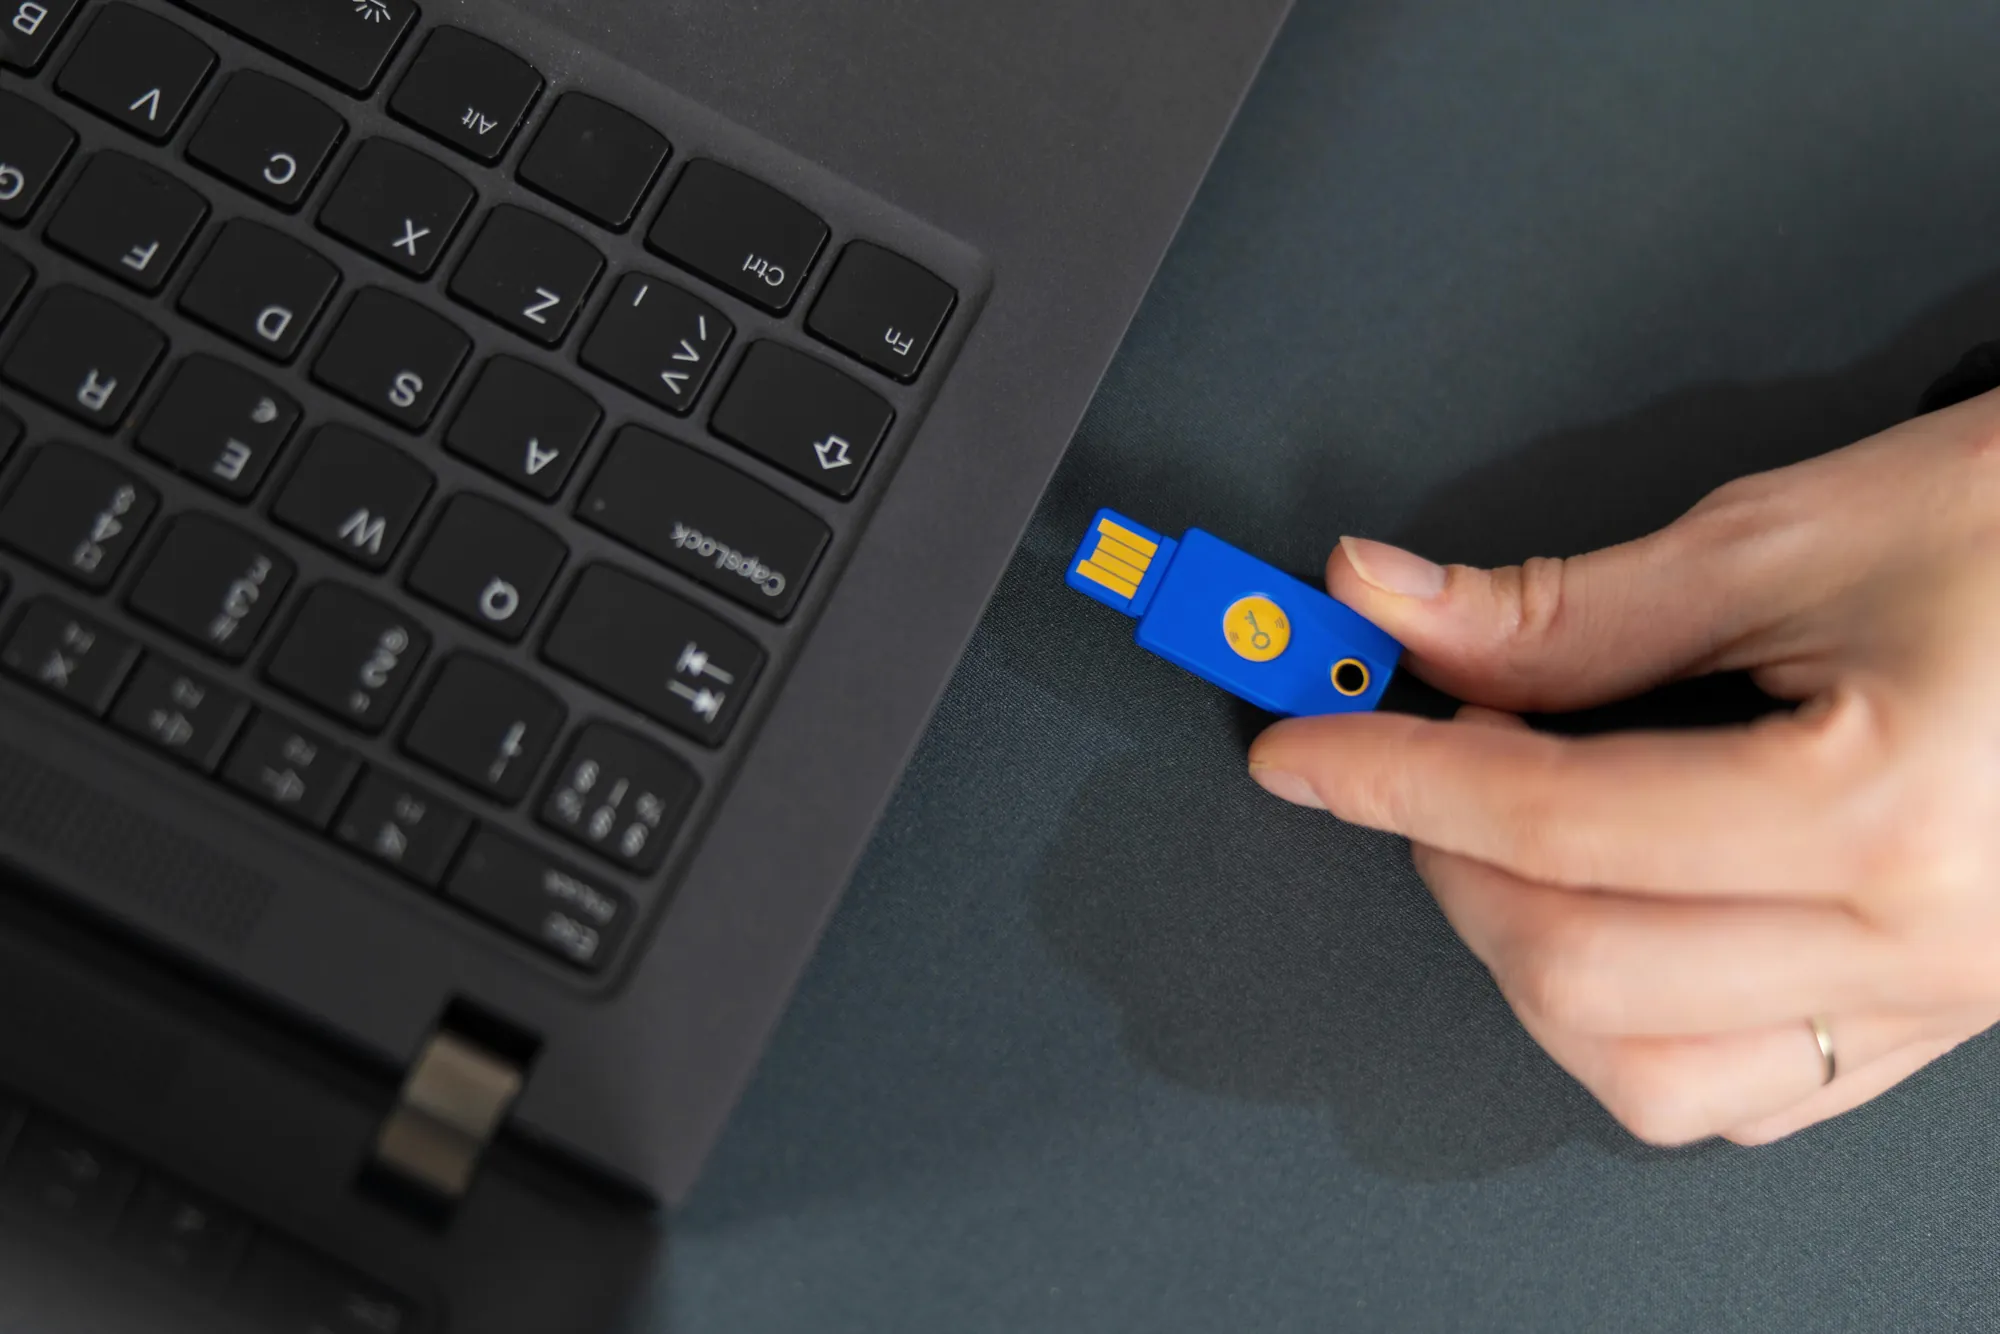
Warden Liaison prend en charge l’authentification physique avec des clés de sécurité matérielles comme YubiKey (FIDO2, WebAuthn, clés d’accès). Un mot de passe volé ne suffit plus.
- Exigée par groupe ou par rôleLa clé matérielle peut être obligatoire pour un groupe de sécurité ou un rôle, par exemple Finance ou Administrateur.
- Enrôlement et inventaireChaque membre enrôle sa clé. L’inventaire indique quelles clés sont associées à qui.
- Clé perdue, clé révoquéeUne clé perdue se révoque immédiatement depuis la console, sans attendre.
- Confirmation pour les actions sensiblesOuvrir le coffre, approuver ou révoquer peut exiger une touche sur la clé physique.
- Visible dans le filLes événements de clé apparaissent dans l’accès en direct, avec le groupe et le rôle.
YubiKey est cité comme exemple de clé compatible. Aucun partenariat n’est sous-entendu.
Coffre et API
Les secrets restent dans le coffre.
Les identifiants et les clés d’API sont gérés au même endroit, selon les groupes et les rôles.
Les secrets sont injectés sans être affichés.
- Mots de passe, jetons et clés conservés dans le coffre
- Injectés au moment de l’accès, jamais affichés à l’utilisateur ni à l’agent
- Accès au coffre selon le groupe et le rôle
- Chaque utilisation inscrite au journal d’audit
Vos clés d’API, sous contrôle.
- Clés d’API gérées au même endroit
- Rotation des clés
- Limites de débit par clé
- Catalogue des points de terminaison
Agents
Pas d’API ? Liaison accède au portail.
Quand un fournisseur n’offre qu’un portail web, un agent Liaison s’y connecte et exécute la tâche convenue : télécharger des factures, récupérer des relevés, consulter un suivi d’envoi.
Comment ça fonctionne
Du premier portail à toute l’équipe.
Chaque mise en place suit les mêmes étapes, convenues avec vous.
Contacter les ventes01
Découverte
Nous recensons avec vous vos portails, vos identifiants, vos API et vos équipes.
02
Configuration
Mise en place des groupes de sécurité, des rôles et du coffre d’identifiants.
03
Pilote
Un pilote sur des portails nommés, avec une équipe définie.
04
Déploiement
Extension aux autres équipes et portails, à votre rythme.
Sécurité et résidence
Vos accès et vos journaux restent au Canada.
La console, le coffre d’identifiants et les journaux de Warden Liaison sont hébergés au Canada.
- HébergementConsole, coffre et journaux hébergés au Canada.
- SecretsInjectés sans être affichés, ni aux utilisateurs ni aux agents.
- ConnexionSSO avec le fournisseur d’identité de votre organisation.
- AuthentificationClés de sécurité matérielles FIDO2 et WebAuthn, exigées par groupe ou par rôle.
- ContrôleApprobations et révocation instantanée.
- TraçabilitéJournal d’audit de chaque action, avec utilisateur ou agent, groupe et rôle.
Warden Liaison fournit des contrôles et des traces vérifiables. Il ne constitue pas une certification de conformité.
Cas d’usage
Par service.
Les mêmes contrôles servent chaque service, avec ses propres groupes, rôles et portails.
Finance
Factures, relevés bancaires, logiciel comptable : l’accès aux portails financiers est approuvé, journalisé et révocable.
Opérations
Les portails fournisseurs et les outils internes s’ouvrent selon le groupe et le rôle, sans partager de mots de passe.
Logistique
Le suivi des envois sur les portails des transporteurs se fait par une personne ou par un agent, avec une trace de chaque consultation.
TI
Une vue centrale des accès, du coffre et des clés d’API, avec rotation des clés et révocation instantanée.
Questions
Questions fréquentes.
Nos fournisseurs doivent-ils offrir une API?
Les utilisateurs voient-ils les mots de passe?
Où sont hébergées nos données?
Liaison est-il réservé aux grandes entreprises?
Peut-on retirer un accès immédiatement?
Liaison prend-il en charge les clés de sécurité matérielles?
Comment commence un projet?
Liaison remplace-t-il une certification de conformité?
Voyez vos accès en temps réel.
Décrivez vos équipes, vos portails et vos identifiants. Nous vous proposons une découverte, puis un pilote sur des portails nommés.
Warden Liaison. Sécurité des opérations.